网络信息地理
跨洲访问网站、通信或调用云服务时,数据常经过海底光缆;并非每条本地消息都需要跨海。全球海底通信网络由数百条光缆系统构成,连接各大陆的登陆站。近岸海缆常埋入海床保护,深海段则通常直接铺在海底,并非全部深埋泥沙之下。
互联网虽然呈现为虚拟服务,却依赖光纤、路由器、电力和数据中心等物理设施。海底光缆承担绝大多数跨洋通信,拖网、船锚和海底地质活动可能造成损坏,线路与登陆站的集中也带来安全和治理问题。数字联系并未脱离地理条件。
海底光缆的基本事实
1858年,第一条横跨大西洋的电报电缆连接爱尔兰与纽芬兰,维多利亚女王和美国总统布坎南通过它交换贺电。早期线路性能不稳定,发送长电报可能耗时很久,并在数周后失效;这与现代网络单个信号的传播延迟不是同一种指标。
现代海底光缆使用光纤,单个系统的设计容量可达数十至数百Tbps,实际可用容量随系统配置而异。跨大西洋通信往返延迟通常是几十至一百多毫秒,受路线、设备与网络拥塞影响。容量描述每秒传输多少数据,延迟描述等待多久,二者不能混为“传输速度”。
现代海底光缆的构造相当精密,通常包括以下几个关键部分:
- 光纤芯:光信号主要沿细小玻璃纤芯传播,外部包层帮助约束光。常见通信光纤的玻璃包层直径约0.125毫米,这不是纤芯直径,也不能一概说比头发更细。
- 包裹层与钢铠层:保护材料随铺设环境变化。浅海段常加强铠装并埋设,以降低拖网和船锚损伤;深海段通常较轻,鲨鱼并非常见故障主因。
- 中继器(Repeater):长距离系统通常每隔数十至上百公里设置光放大设备以补偿衰减,间距取决于系统设计;光放大不等于逐个重新生成和整形数字信号。
- 电力导体:沿着电缆敷设,用于为中继器等主动设备供电,电流由登陆站输入,通过专用金属线缆传送。
横跨太平洋的海底光缆项目通常需要考虑以下条件:
- 线路可长达上万公里,具体长度取决于登陆点与避让地形
- 建设涉及勘测、制造、许可与铺设,成本和工期因线路与容量而异
- 设计使用寿命一般为25年左右
- 内含多对光纤,系统容量取决于光纤对数、传输技术与终端设备
- 铺设与维护均需特殊船只和高端工程团队,有时还会用机器人在深海进行作业
这些隐匿于海底的微小光纤,实际上是支撑当今数字社会大动脉,其技术进化与全球网络格局息息相关。
海底光缆的地面节点
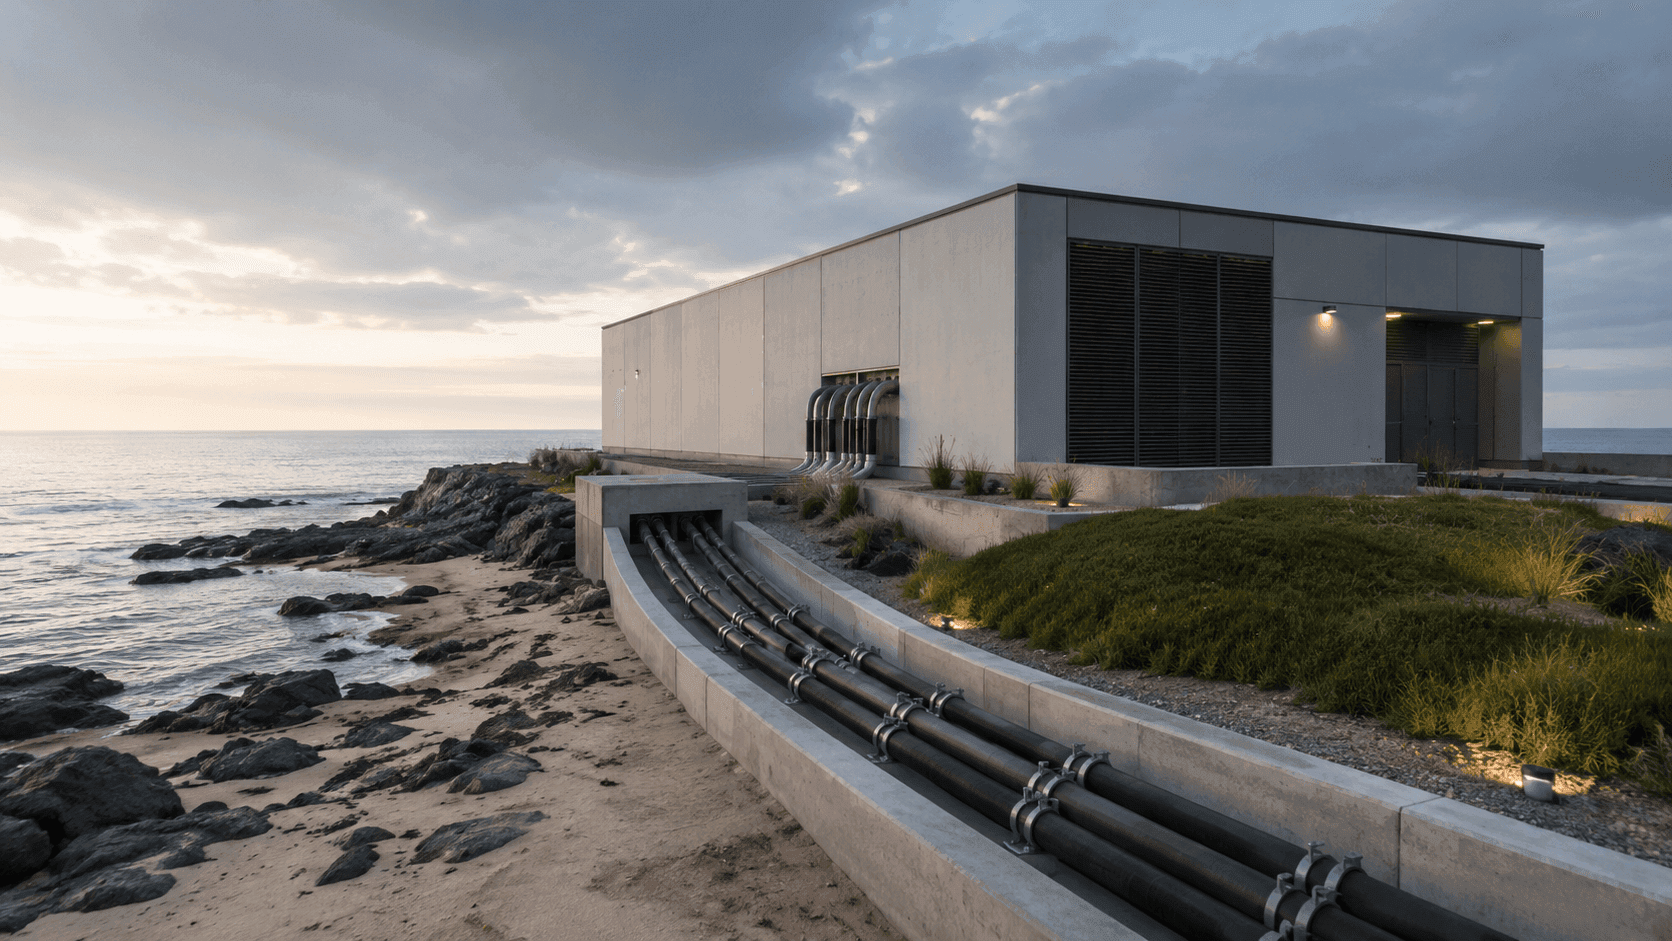
海底光缆不能直接“接入”大海里——它需要从水下爬上海滩,连接到一个建在陆地上的“登陆站”(cable landing station),再通过地面光缆接入国家互联网骨干网。
登陆站把海底系统连接到陆地网络,是重要节点。单个节点受损会影响相关线路,但影响人数和服务中断程度取决于备用路径、冗余容量与路由切换,不能一概说破坏一站就影响数亿用户。
为什么登陆站的位置具有地缘意义?
登陆站所在地的法律会影响运营许可、数据访问和监督,但这不等于国家天然拥有不受限制的监听权。2013年披露的英国TEMPORA大规模截取项目引发隐私与合法性争议,也说明国际线路集聚可能具有情报意义。
0:00/--:--
埃及连接红海与地中海的通道不仅承担航运,也是多条欧亚光缆的集中区域。2008年地中海及中东多处海缆损坏曾造成部分地区网络中断或降速。不同事故的地点、原因和影响口径不同,不能合并为一次“红海断缆使中东南亚75%流量中断”的事件。
光缆建设的地缘政治
海底光缆的投资主体在变化。除传统电信运营商联合投资外,谷歌、Meta、微软和亚马逊等大型内容与云服务企业也参与建设并采购大量容量;它们在部分航线影响显著,但不能直接等同于拥有全球大多数新建光缆。
中国企业也参与海底光缆建设。例如华海通信(HMN Technologies)前身为华为海洋,2020年前后经历股权转让及更名。企业承建、系统所有权和登陆站运营是不同角色,应分别核对。
这一态势引发了美国和部分西方国家的关切,主要体现在以下几个方面:
-
技术与供应链风险:网络安全需要评估设备、运维权限和数据保护。美国对涉及本国登陆的项目实施安全审查;风险担忧不等于已经证明某企业安装后门。
-
连接韧性:只有一条国际海缆的岛国在断缆时更易受影响,但损失取决于卫星等备用连接;承建方国籍本身并不决定其互联网是否受外国控制。
-
战略存在:在太平洋岛国、东非等地区,海底光缆项目已成为中国与美国、澳大利亚争夺战略影响力的代理竞争领域。澳大利亚曾资助替代方案,阻止华为承建连接所罗门群岛的光缆项目。
断缆事件
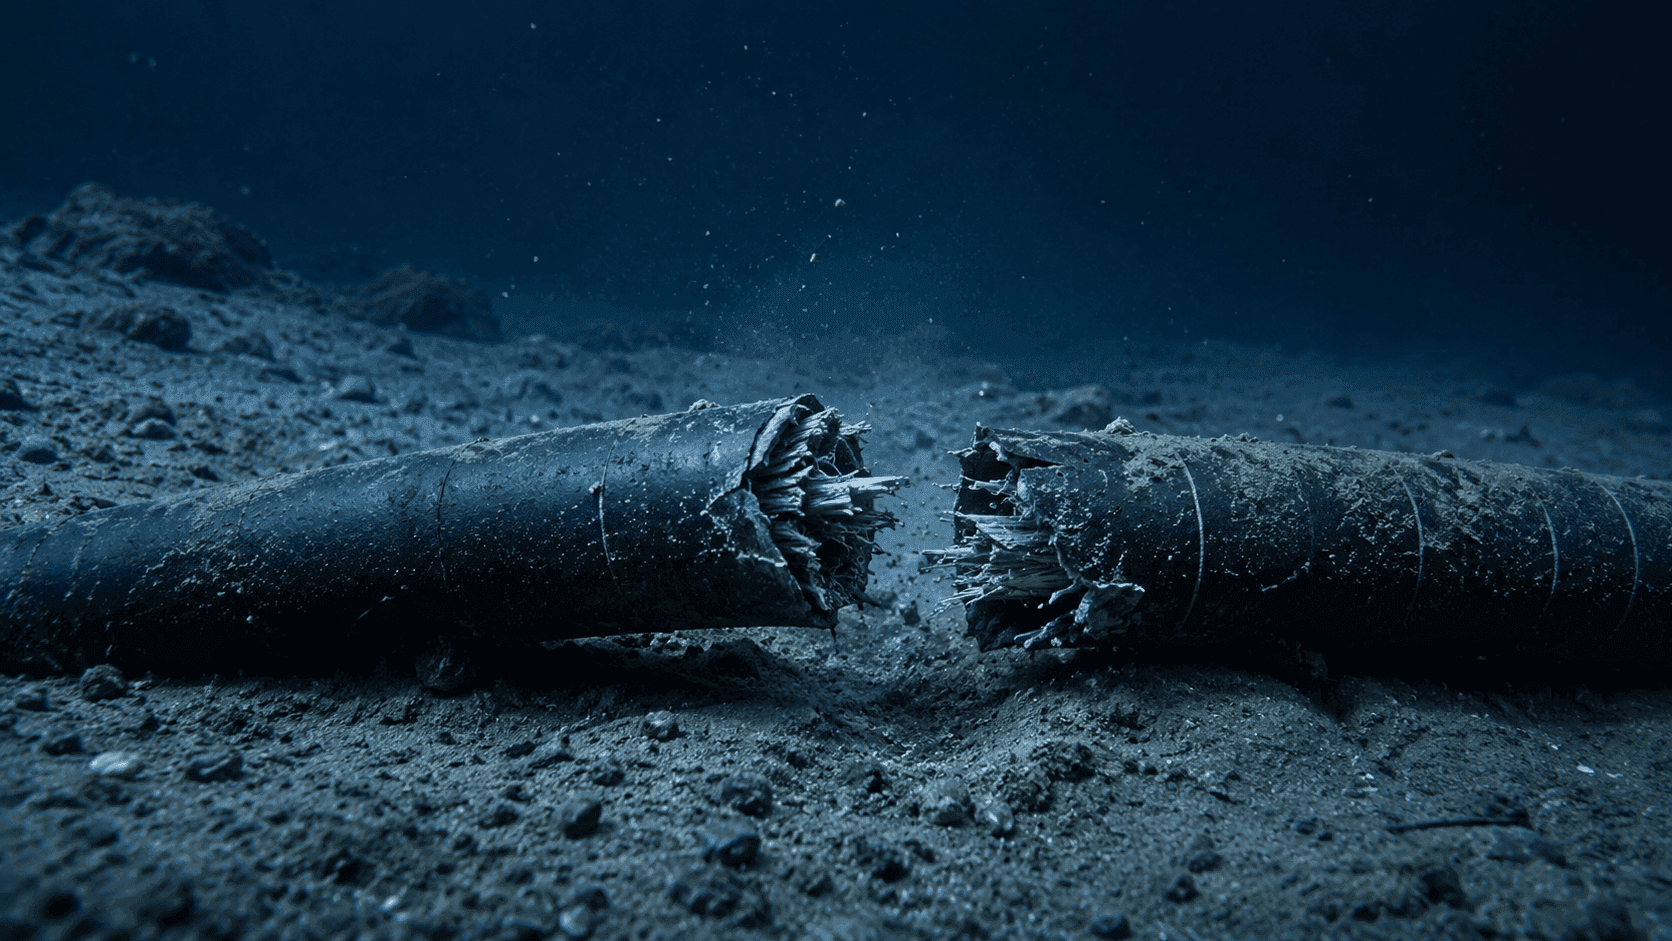
海底光缆故障并不少见。国际电信联盟援引的数据表明,2023年全球报告了超过200次维修;常见原因包括拖网、船锚及自然灾害。修复需要定位、许可、维修船和适宜海况,可能耗时数天至数周,不能保证大多数都在几天内恢复。
然而,也存在一些断缆事件因时空背景或频繁发生,引发外界关于“是否蓄意破坏”的猜测,甚至成为地缘政治博弈的焦点。
2022年汤加断缆:洪阿火山喷发引发快速海底沉积物流,切断汤加国际光缆。国际海缆连接约五周后恢复,其间通信严重受限,但仍有有限的卫星等替代方式,并非所有对外通信完全停止。
2024年波罗的海断缆:2024年11月,芬兰—德国及瑞典—立陶宛两条海缆先后损坏,瑞典等方面启动调查。事发后对过往船舶和人为破坏的怀疑,引发安全关注;怀疑、船舶活动记录与刑事责任认定应分开,不能仅凭船旗或国际局势推定国家责任。
事实上,过去类似的断缆事故也屡有发生:
近年来,随着国际局势复杂化,“断缆”已不再只是工程维护的话题,而成为地缘安全、信息主权、网络战备等领域高度关注的敏感点。海底光缆“看不见”的地理脆弱性,正在成为网络强国之间新的战略竞争前沿。
中国的“数字丝绸之路”与信息主权
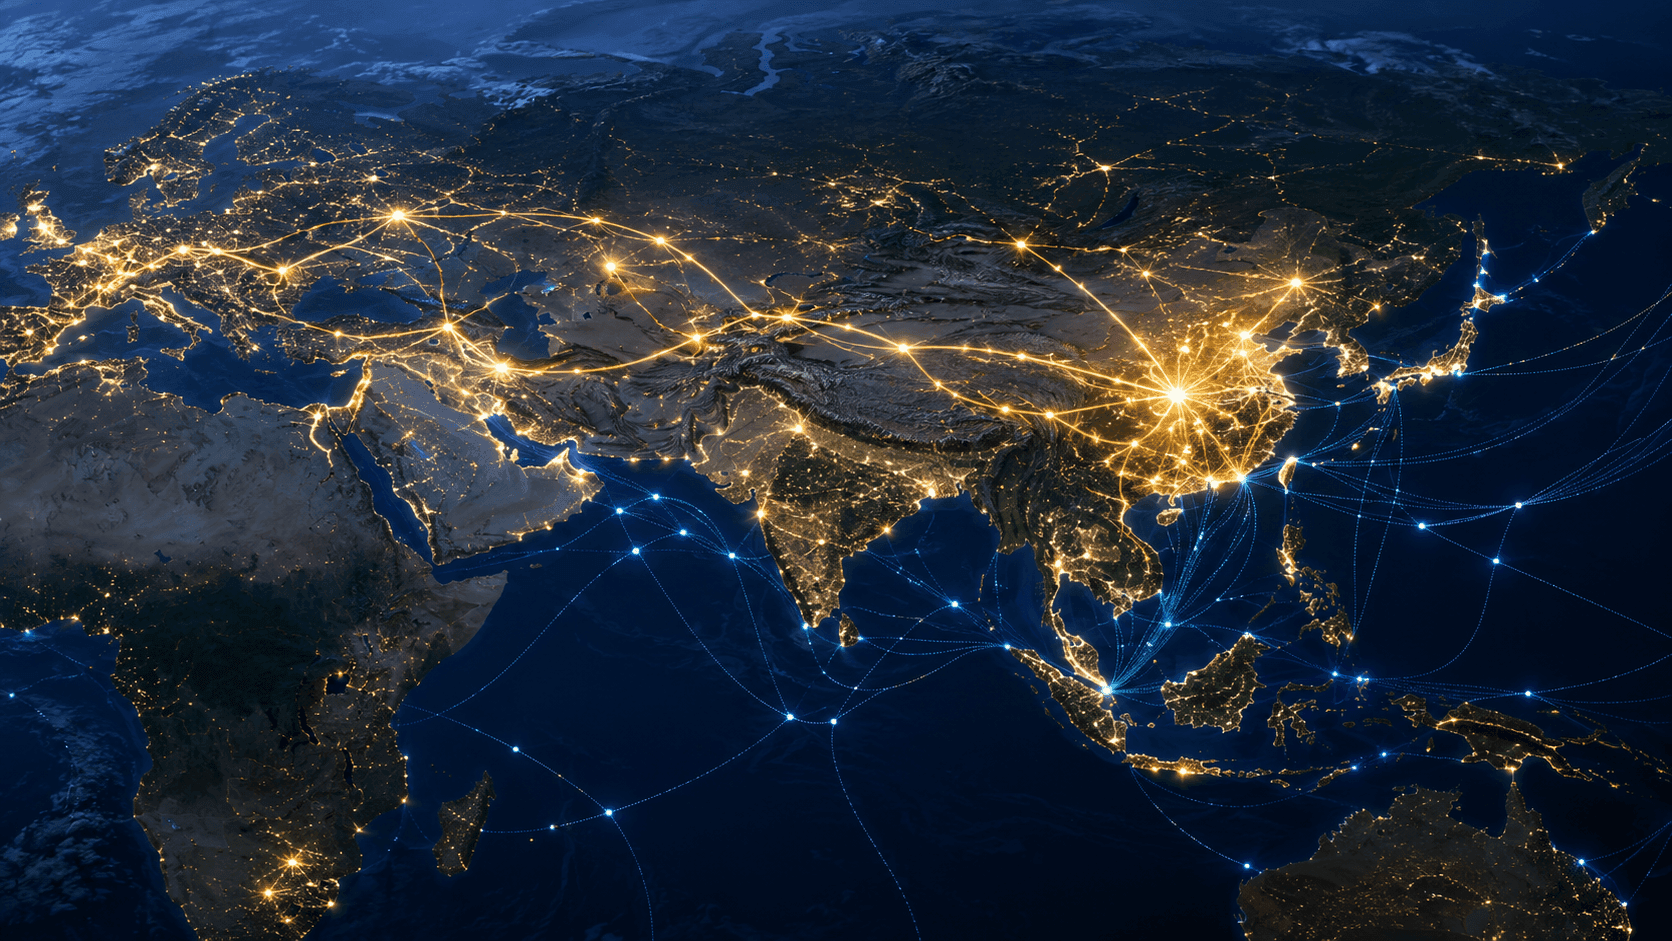
“一带一路”框架下,中国推进了“数字丝绸之路”(Digital Silk Road)计划,涵盖海底光缆、陆上光缆、5G网络、数据中心等数字基础设施的全球布局。
数字基础设施投资可以增加网络连接与产业联系,也可能带来运维、设备更换和数据管辖方面的依赖。但承建基础设施不自动赋予读取全部数据的能力,需结合运营控制和加密等条件分析:
- 技术标准与设备依赖:5G采用国际合作制定的标准,采购某国企业设备不等于采用该国独占标准;供应商更换、接口和运维成本仍可能形成依赖
- 数据流动路径:路径与运营权限影响访问风险,但端到端加密等保护会限制中间节点读取内容,这一问题适用于不同国家的网络
- 信息安全选择:各国可以在成本、安全和互操作性之间作出多种采购组合,并非必然在两个国家之间完全选边
美国2020年提出“清洁网络”倡议,推动对部分供应商的限制;美国及欧洲机构也支持其他数字基础设施项目。这些政策有具体时期与适用范围,不宜当作所有西方国家始终一致的共同方案。
信息主权(information sovereignty)常用来讨论国家对数字基础设施、数据和网络活动的管辖主张,但没有一个不受争议的统一范围。跨境数据流动同时涉及多地法律、企业责任与个人权利;控制设施可能增加影响力,却不等于拥有全部数据。
互联网并非无边界
一个被很多人忽视的现实是:互联网在地理上的分布极度不均,而且正在形成越来越明显的“数字国境”。
互联网交换点(IXP)的集中:不同网络可在IXP交换流量,也会使用其他互联方式。法兰克福、阿姆斯特丹、伦敦和新加坡都有重要交换点,规模排名随峰值流量、会员或端口等指标变化。内陆城市同样可以依靠陆地光纤骨干、数据中心和用户集聚成为枢纽。
网络监管与跨境边界:中国的跨境网络过滤和俄罗斯的相关监管安排,会影响信息访问与网络运行。但RuNet也常指俄语互联网或俄罗斯网络空间,并非单一防火墙名称;各国监管差异增加了分割压力,全球网络仍保持大量跨境互联。
互联网的地理体现在登陆站、光纤、数据中心与用户的分布中。关键节点会带来影响力,冗余线路、加密、市场竞争和共同规则则能改变这种关系。观察数字网络,应把物理设施与治理条件放在一起。